第二届网络安全行业职业技能大赛初赛

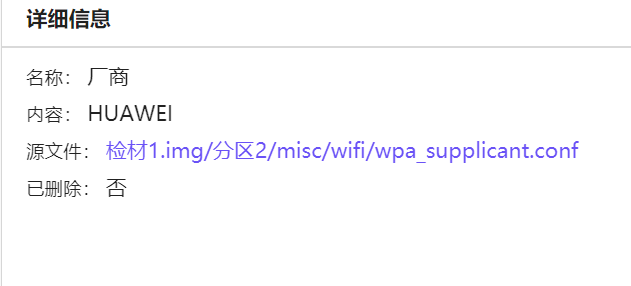
1.(检材1分析)交易者使用的手机的品牌是?(答案格式:英文,全大写)

答案HUAWEI

image-20251128100606161

2.(检材1分析)交易者微信绑定的手机号是?

答案:18190804503
image-20251128100737631

3.检材1分析)交易者与某微信好友曾经有过资金往来,该好友的微信ID是?(答案格式aa_1ede48076c4f)

答案:gh_3dfda90e39d6
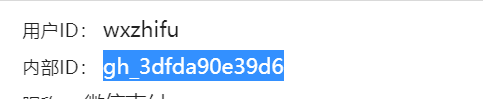
image-20251128193521702

4.(检材1分析)交易者添加野生动物卖方微信的时间是?(答案格式:2020-01-01 01:01:01)

答案:2020-05-12 13:42:52
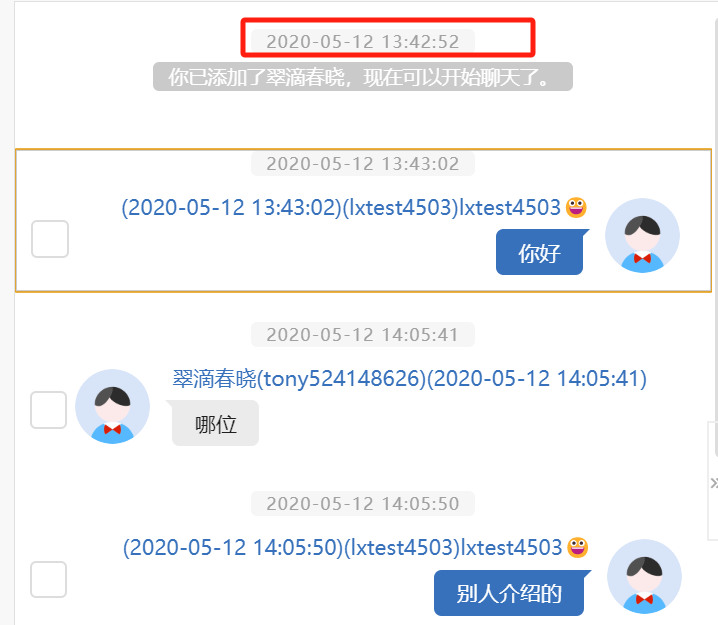
image-20251128101903904

5.(检材1分析)除了微信,交易者还使用的与卖方联系的软件是?(答案格式:微信)

答案:掌嗨
image-20251128102222353

6(检材1分析)交易者使用的与卖方联系的软件的数据存放的文件是?(答案格式:abc.txt)

答案:08fe8d5df5f62daab6556fb11fba8c5c_v4.msgstore
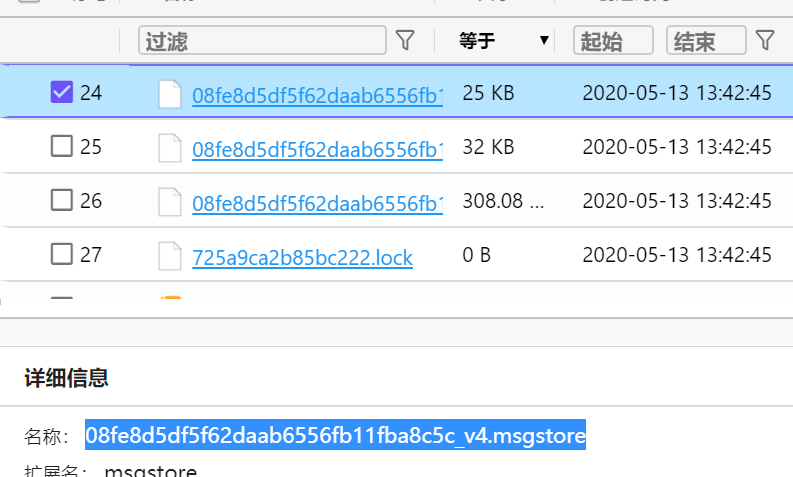
image-20251128193705449

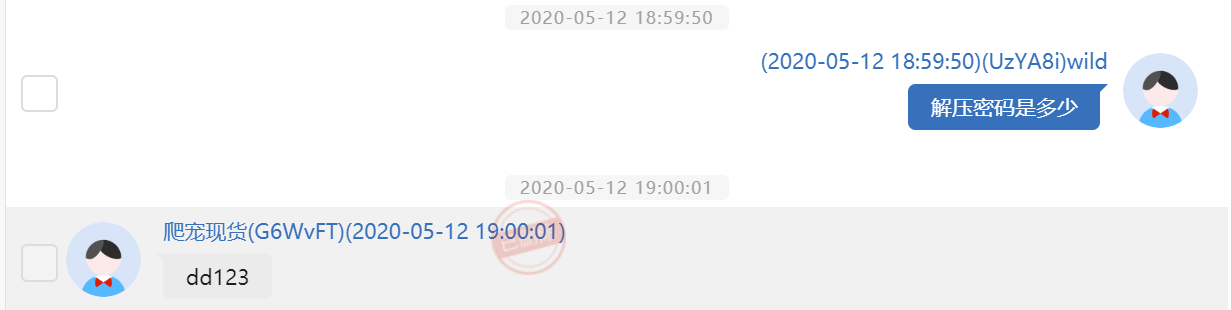
7.(检材1分析)卖方发送的压缩文件的解压密码是?

答案:dd123

image-20251128103040277

8.(检材1分析)被贩卖的动物共有几种?

答案:7(需要修改损坏的文件头,png图片和后缀)
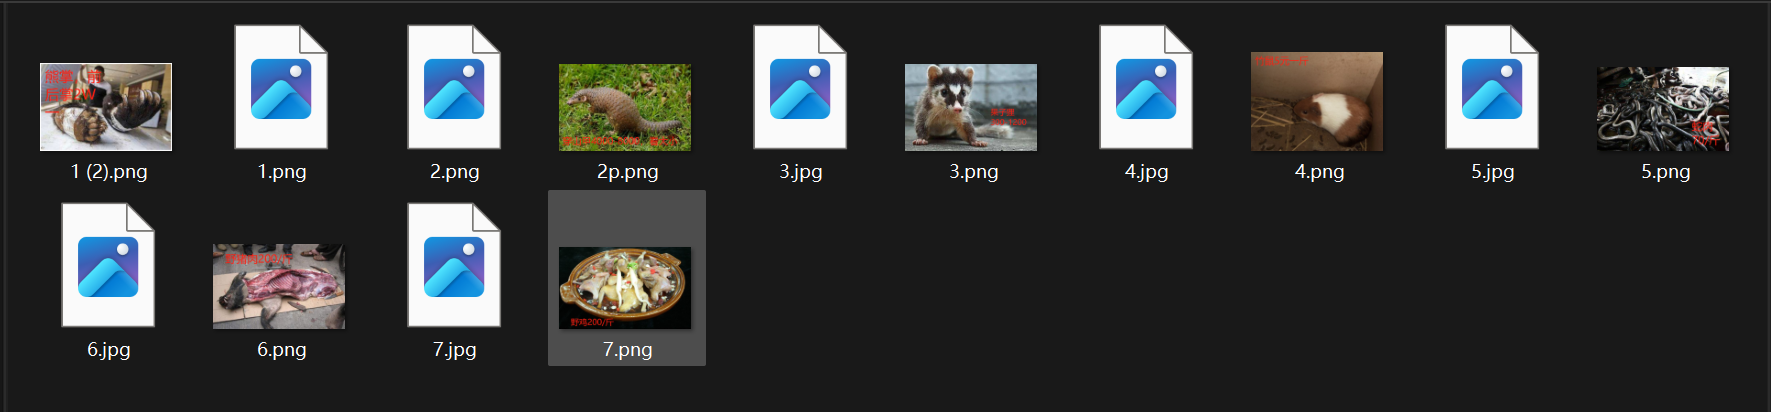
image-20251128200149572

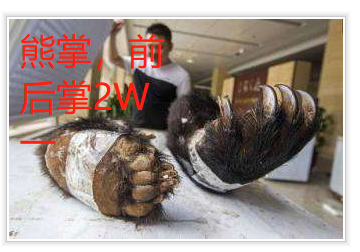
9 (检材1分析)贩卖的动物中,单价最贵的动物是?

答案:熊掌

image-20251128200224939

10 (检材2分析)该检材的包名是?

答案:com.gass.collect
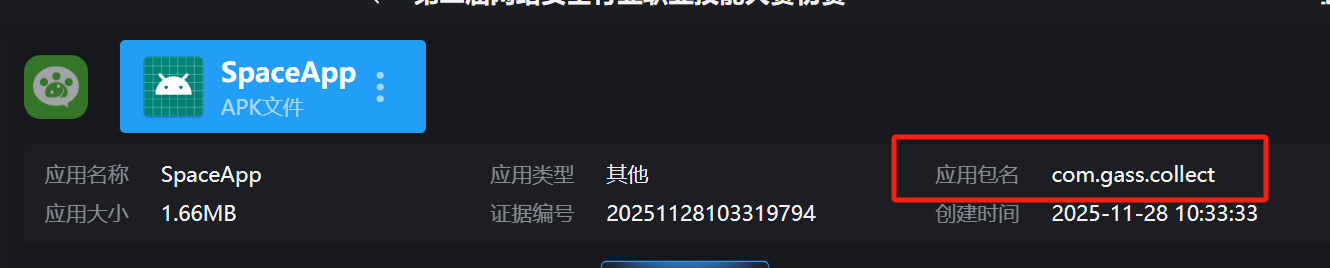
image-20251128200455356

11 (检材2分析)检材采集了用户以下哪些信息?(按字母表顺序填写)

答案:ACD

A. 通信录

B. 通话记录

C. 短消息

D. 应用信息
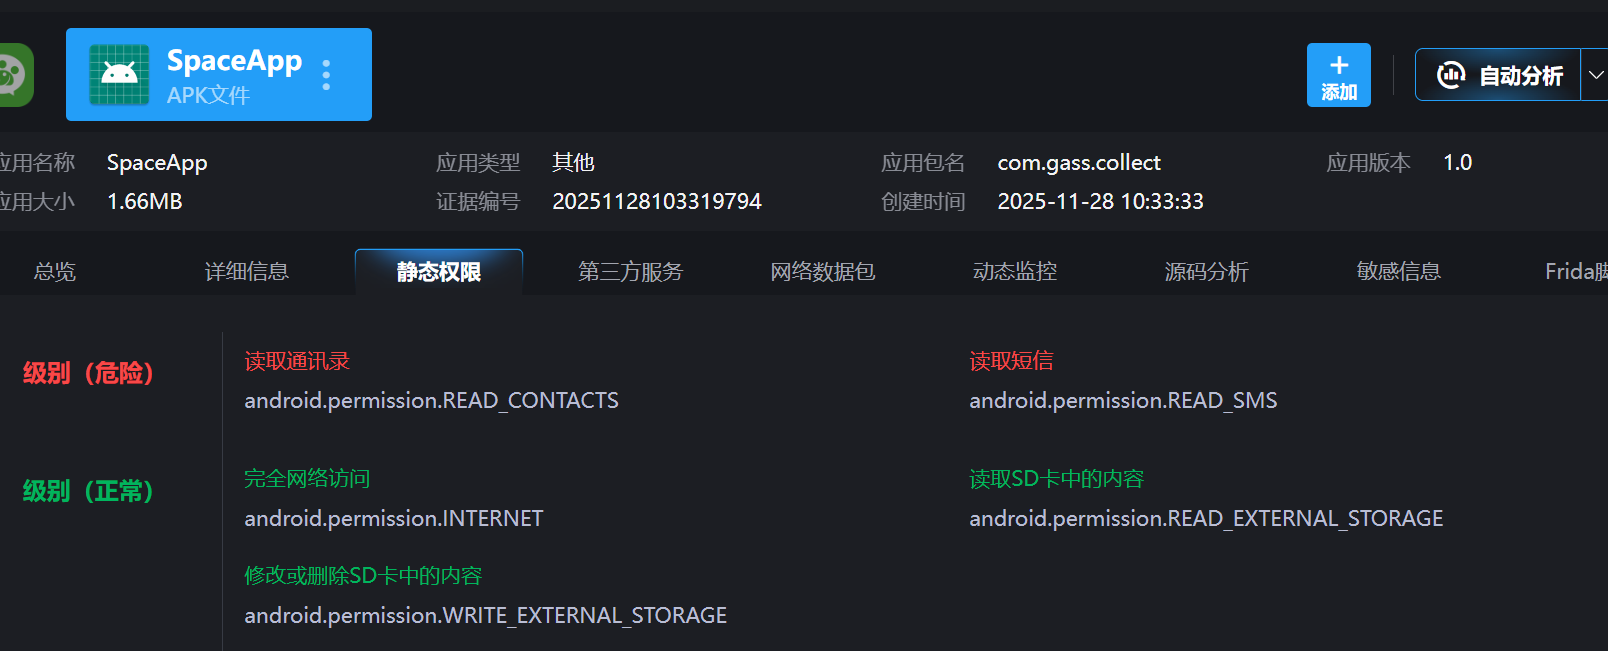
image-20251128200559829

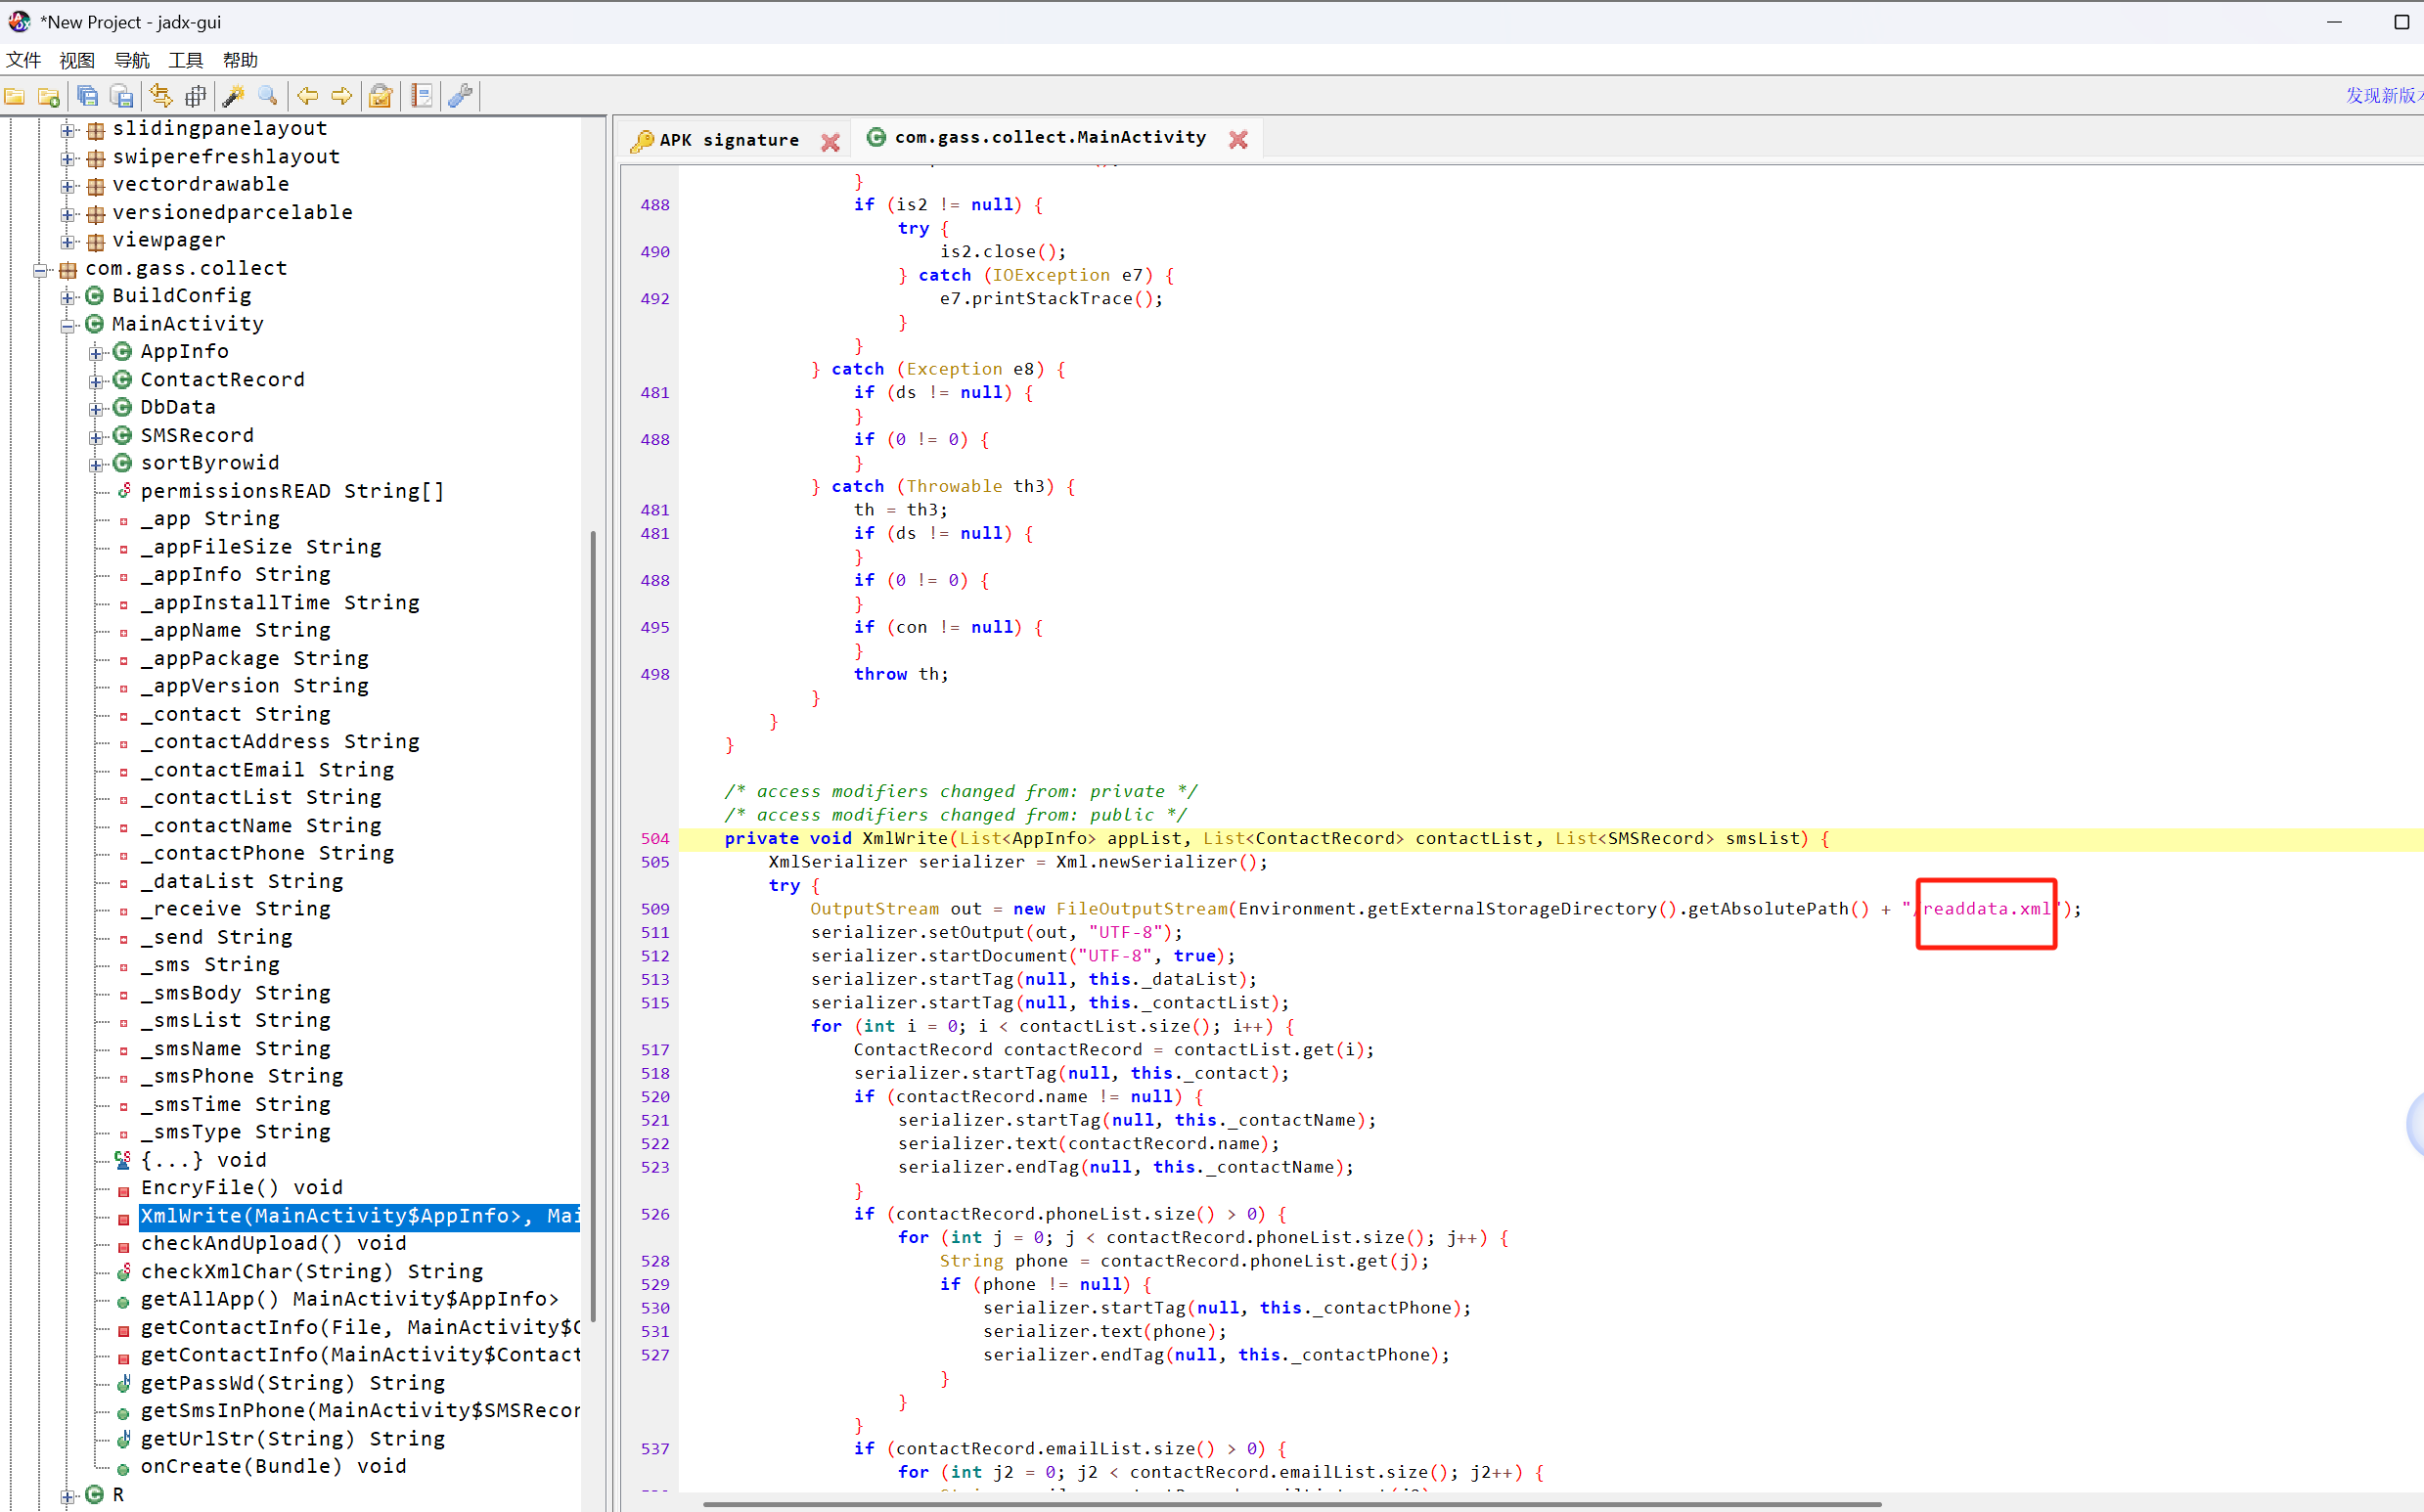
12(检材2分析)采集信息保存的xml文件名称是?(答案格式:xxx.xml)

答案:readdata.xml

1.使用jadx-gui反编译apk

2.找到写入xmlXMLwrite

3.可以看到写入到了该文件。

image-20251202171617083

13 (检材2分析)上传文件的解密密码是?

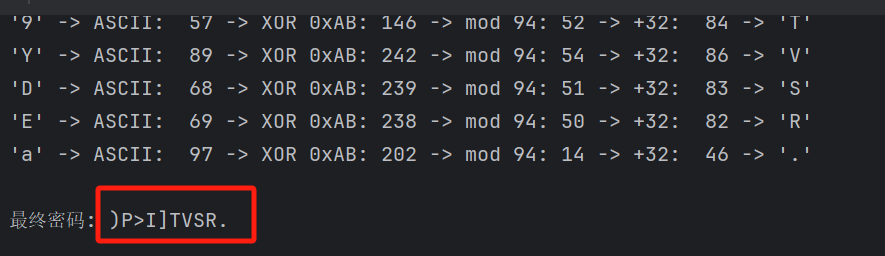
)P>I]TVSR.

同样反编译可以看到getpassword

1
2
3
4
5
6
7
public native String getPassWd(String str); static {    
System.loadLibrary("native-lib");
}
private void EncryFile() {
String strPwd = getPassWd("n%qNR9YDEa");
*// 使用这个密码加密ZIP文件*
}
1
2
3
4
5
// 在native-lib.so中查找JNI函数映射
JNIEXPORT jstring JNICALL
Java_com_gass_collect_MainActivity_getPassWd(JNIEnv *env, jobject instance, jstring input) {
// 解密逻辑在这里
}

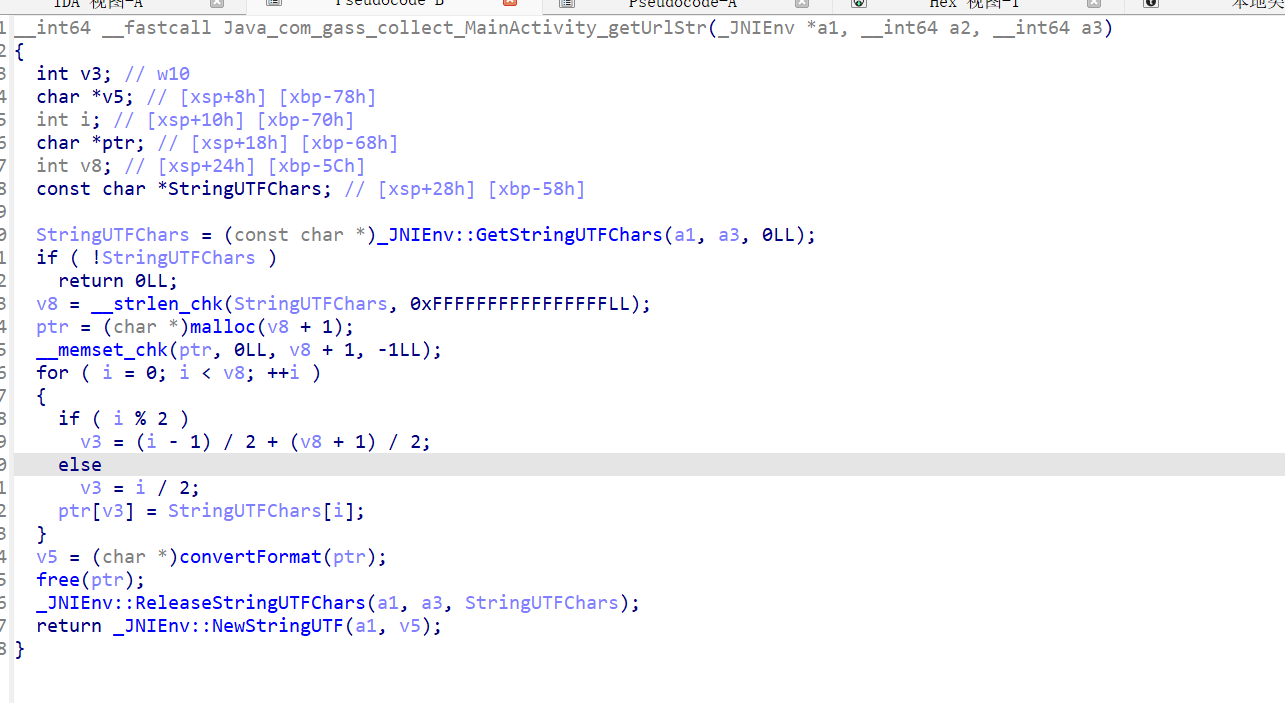
3.解压apk后,找到libnative-lib.so文件,ida反编译,找到getpasswd这个函数。
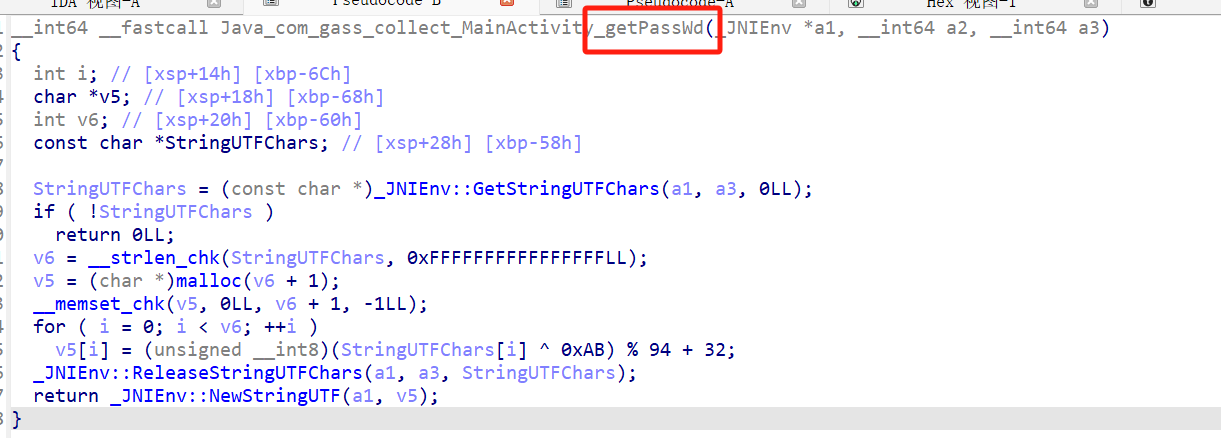
image-20251202174531968

4.交给ai,跑一下脚本解密。

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
# 完整解密过程
input_str = "n%qNR9YDEa"
password_chars = []

for char in input_str:
ascii_val = ord(char)
xor_val = ascii_val ^ 0xAB
mod_val = xor_val % 94
final_val = mod_val + 32
password_chars.append(chr(final_val))

print(f"'{char}' -> ASCII: {ascii_val:3d} -> "
f"XOR 0xAB: {xor_val:3d} -> "
f"mod 94: {mod_val:2d} -> "
f"+32: {final_val:3d} -> "
f"'{chr(final_val)}'")

password = ''.join(password_chars)
print(f"\n最终密码: {password}")

5.得到答案。

image-20251202174656026

14 (检材2分析)检材采集信息发送到远端的URL地址是?(参考格式:http://xxx)

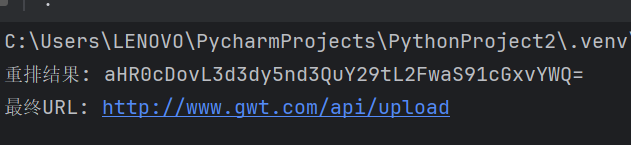
http://www.gwt.com/api/upload

1.地址在getstr函数这里。

image-20251202174932493

2.解密脚本。

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
def decrypt_url(encrypted):
# 第一步:字符重排
length = len(encrypted)
rearranged = [''] * length

for i in range(length):
if i % 2 == 1: # 奇数索引
new_pos = (i - 1) // 2 + (length + 1) // 2
else: # 偶数索引
new_pos = i // 2
rearranged[new_pos] = encrypted[i]

rearranged_str = ''.join(rearranged)
print(f"重排结果: {rearranged_str}")

# 第二步:猜测convertFormat的可能实现
# 尝试Base64解码(最常见)
import base64
try:
# 先尝试直接Base64解码
decoded = base64.b64decode(rearranged_str)
return decoded.decode('utf-8')
except:
pass

# 如果Base64失败,返回重排结果供进一步分析
return rearranged_str


# 解密URL
encrypted_url = "aYH2R90tcLD2oFvwLa3Sd931dcyG5xnvdY3WQQu="
result = decrypt_url(encrypted_url)
print(f"最终URL: {result}")

3.答案。

image-20251202175018014

15 (检材3分析)收件人邮箱是什么?

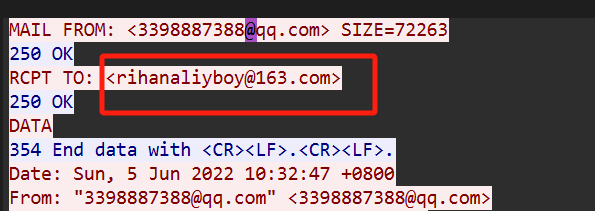
答案:rihanaliyboy@163.com

wireshark直接搜索**@**就可以看到该流量。

image-20251128202223817

16(检材3分析)发件人使用的客户端软件以及版本是什么?

答案:Foxmail 7.2.23.121[cn]
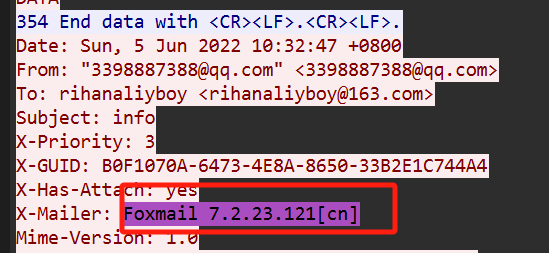
image-20251128203218803

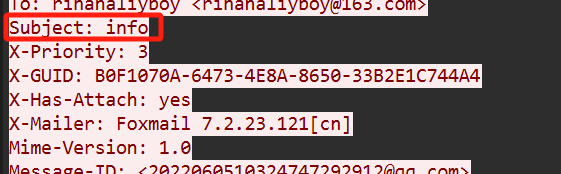
17 (检材3分析)邮件的主题是什么?、

答案:info

image-20251128203245236

18 (检材3分析)已知邮箱附件采用7位数字加密,请问该7位数字密码是什么?

答案:7894123

image-20251202084548814

该条流量,我们可以通过IMF导出为eml文件,再通过在线网站(Free MSG EML Viewer | Free Online Email Viewer)分析该邮件。
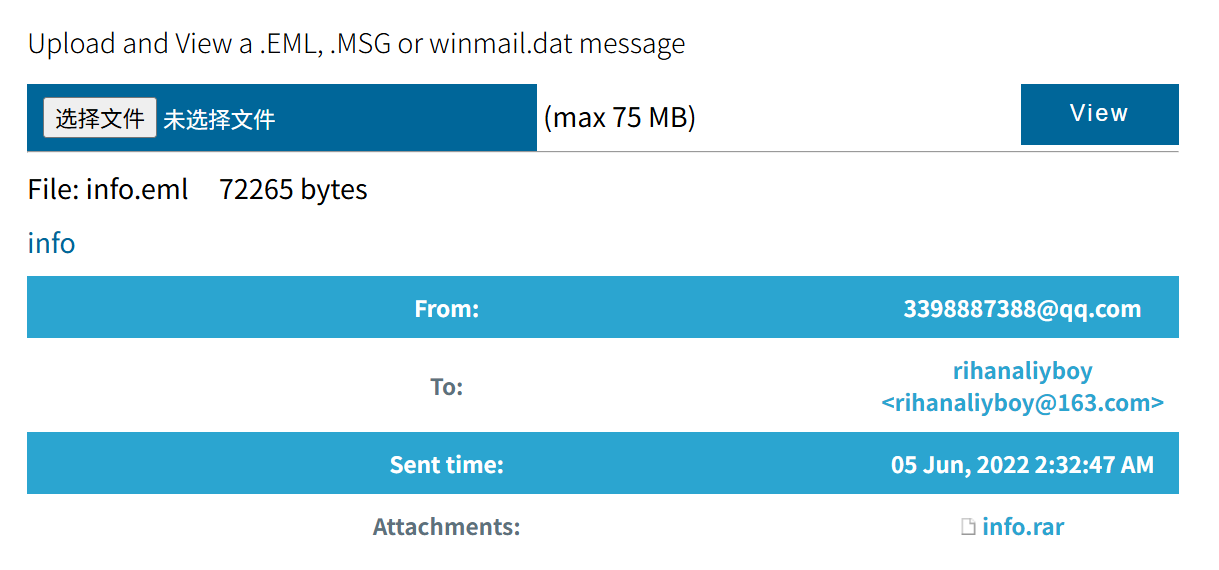
image-20251202084723702

得到附件,用passware爆破即可(7位数字密码)。

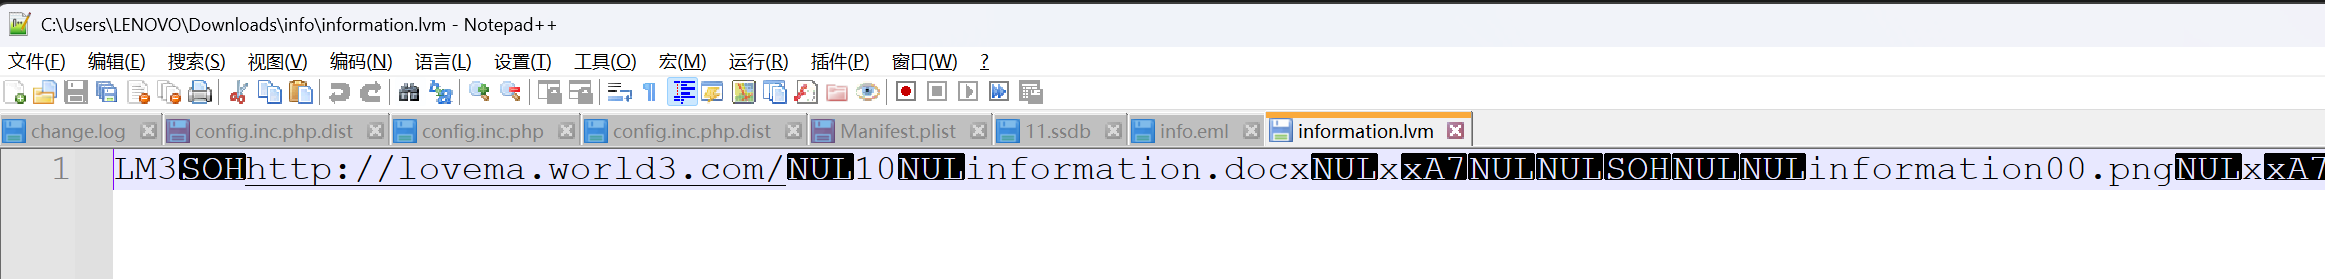
19 (检材3分析)已知邮箱附件中有一个lvm文件,请填写里面的URL信息。(参考格式:http://a.com/)

答案:http://lovema.world3.com/

**notepad++**打开就有了。

image-20251202085008016